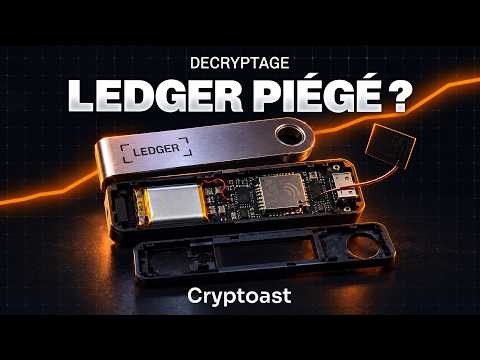
On a acheté des Ledger pour voir si ils étaient piégés
Audio Summary
AI Summary
En ce moment, une situation préoccupante secoue le monde des détenteurs de cryptomonnaies utilisant des dispositifs Ledger. Des utilisateurs ont découvert, en pesant leurs portefeuilles ou en les ouvrant, la présence d'un mouchard dissimulé à l'intérieur de leurs appareils. Ce dispositif malveillant est capable d'enregistrer les clés privées des utilisateurs pour ensuite les transmettre à des pirates informatiques, leur permettant ainsi de vider les comptes à leur guise. Les pertes financières déjà enregistrées se chiffrent en centaines de millions de dollars. Le caractère alarmant de cette affaire réside dans le fait que ces appareils modifiés peuvent fonctionner normalement et passer les contrôles d'authenticité de Ledger, laissant de nombreux utilisateurs dans l'ignorance du danger potentiel.
Face à cette situation, une enquête a été menée, incluant l'achat et l'ouverture de deux dispositifs Ledger auprès d'un revendeur français, une Ledger Nano X sous blister "Made in France" et une Ledger Flex "Made in Vietnam" sans blister. L'objectif était de déterminer si des anomalies pouvaient être détectées.
L'affaire a éclaté le vendredi 9 octobre, lorsque des utilisateurs ont signalé des transferts non autorisés de leurs cryptomonnaies. L'enquête de Ledger a rapidement pointé du doigt CryptoBillis, une boutique d'Asie du Sud-Est qui était un revendeur agréé par Ledger. Initialement, Ledger a demandé à cette boutique de suspendre ses ventes. Le lendemain, Ledger a confirmé qu'un appareil appartenant à une victime contenait un composant électronique non prévu, ajoutant ainsi la preuve d'une modification matérielle. Ledger a d'abord limité la portée du problème aux appareils vendus par CryptoBillis, affirmant n'avoir détecté aucune compromission de ses propres systèmes. Cependant, des témoignages de modifications matérielles ont émergé chez des victimes situées en dehors de l'Asie du Sud-Est, remettant en question cette limitation.
Il est crucial de comprendre que les cryptomonnaies ne sont pas stockées dans le portefeuille matériel, mais sur la blockchain. Le portefeuille sert uniquement à conserver les clés d'accès. La phrase de récupération (seed phrase), composée de 12 ou 24 mots, est essentielle pour retrouver les fonds en cas de perte ou de panne de l'appareil. Sans cette phrase, il est impossible d'accéder aux fonds. Les implants découverts s'attaquent au moment où les mots de la phrase de récupération s'affichent à l'écran. Un dispositif ajouté écoute la communication entre la puce sécurisée et l'écran, reconstitue les mots, puis les transmet via son propre modem et antenne. Le Bluetooth du Ledger n'est pas le vecteur de cette attaque, et la coupure de celui-ci ne suffit pas à neutraliser l'antenne ajoutée. L'appareil peut sembler fonctionner normalement, permettant aux pirates de copier la phrase de récupération. Une fois les clés reproduites, les attaquants peuvent attendre le moment opportun pour dérober les fonds. Ce type d'attaque contourne les dispositifs de sécurité classiques de Ledger, car l'appareil lui-même est considéré comme conforme.
Des rapports antérieurs suggèrent que cette menace n'est pas nouvelle. Un premier Nano X modifié aurait été signalé en août 2025, analysé par le chercheur en cybersécurité Joe Grend en mai 2026. Les premières modifications étaient visibles, mais les versions ultérieures sont devenues plus discrètes, comme celles examinées par Tiban Labs en septembre, où l'implant était caché derrière l'écran. Ces appareils provenaient de marketplaces japonaises, démontrant que le problème dépassait CryptoBillis et était présent sur le marché depuis un certain temps.
Concernant CryptoBillis, les anciens fondateurs ont cédé la gestion de l'entreprise en mars 2026, avec une clause de non-divulgation sur la transition qui a pris fin peu avant la vague de vols. Bien que ce changement de propriétaire ne désigne pas un coupable, le timing est jugé suspect.
Les estimations des pertes financières varient, allant de plus de 72 millions à plus de 100 millions de dollars, selon différentes analyses indépendantes. Les transactions identifiées montrent des opérations coordonnées, suggérant que les pirates disposaient des clés de nombreux comptes bien avant les attaques. Ils tentent actuellement de brouiller les pistes en utilisant des mixeurs de cryptomonnaies comme Tornado Cash et Zcash. Cependant, des efforts de traçage sont en cours, et certains fonds ont déjà été bloqués, notamment par Tether.
Des témoignages inquiétants font état de modifications découvertes sur des Ledgers achetés en Europe, notamment dans un magasin Media Markt en Allemagne, un revendeur agréé par Ledger. Ces signalements, bien que n'étant pas encore officiellement confirmés par Ledger pour l'Europe, élargissent le champ des préoccupations au-delà de l'Asie.
La provenance de l'appareil est le premier point de vigilance. Il est conseillé de ne pas configurer un appareil dont la provenance est douteuse. Pour les achats effectués en France en 2025 ou 2026, la prudence est de mise, même si l'origine semble légitime. Il est recommandé de vérifier l'identité exacte du vendeur sur les marketplaces et de privilégier l'achat direct sur le site officiel de Ledger pour minimiser les intermédiaires. Cependant, l'achat direct soulève la question de la confidentialité des données, Ledger ayant déjà connu des fuites de données clients par le passé.
En cas de doute sérieux sur un appareil inutilisé, il est préférable de ne pas le configurer. Si un appareil est déjà configuré et suspect, il est conseillé de transférer les actifs vers de nouveaux portefeuilles créés sur un appareil de confiance, en utilisant une nouvelle phrase de récupération.
L'inspection visuelle peut être une piste, mais elle n'est pas infaillible. Le poids de l'appareil peut varier, et des composants peuvent être ajoutés ou retirés sans modifier significativement la masse. Pour les utilisateurs avancés, l'ouverture du dispositif est une option, mais elle doit être entreprise avec prudence et en ayant sauvegardé la phrase de récupération. L'ouverture d'une Ledger Nano X a été démontrée, révélant l'absence d'implant sur un modèle acheté en France. L'ouverture d'une Ledger Flex s'est avérée plus complexe, mais l'absence d'antenne ou de carte supplémentaire sous le cache, ainsi qu'une batterie de taille normale, ont indiqué l'absence de modification. Il est rappelé que si rien de suspect n'est visible, cela ne garantit pas l'absence de compromission, car les attaquants sont souvent des experts en hardware.
Il est crucial de se méfier des individus qui profitent de cette affaire pour proposer des vérifications ou des récupérations de fonds, en demandant notamment la phrase de récupération. Ledger renforce ses contrôles de distribution et travaille sur des protections supplémentaires, mais la confiance a été ébranlée. Les prochaines actions de Ledger devront clarifier les mesures concrètes pour les victimes et la prévention. L'importance de contrôler la provenance des achats, même auprès de revendeurs agréés, est mise en évidence, soulignant que la chaîne de distribution est un maillon faible potentiel. La vigilance est plus que jamais de mise dans le domaine des cryptomonnaies, car les attaques physiques et virtuelles sont susceptibles de se multiplier.